


La ciberseguridad dejó de ser un tema secundario en renovables. Para utilities, grandes generadores y operadores de red, ya no alcanza con que un inversor fotovoltaico o un sistema de almacenamiento sea eficiente, competitivo y bancable. También debe demostrar que es seguro, auditable y capaz de operar dentro de estándares internacionales de protección digital.
Ese es el mensaje detrás del nuevo anuncio de Sungrow, que obtuvo una serie de certificaciones de ciberseguridad y cumplimiento de datos otorgadas por British Standards Institution (BSI), además del BSI Digital Trust Assurance Award. Entre las certificaciones mencionadas por la compañía aparecen ISO/IEC 27001, ISO/IEC 27701, ISO/IEC 29147, ISO/IEC 30111, ISO/IEC 27017, ISO/IEC 27018, CSA STAR e ISO/IEC 27019.
La última es particularmente relevante para el sector eléctrico: ISO/IEC 27019 está desarrollada específicamente para controles de seguridad de la información en la industria energética. La norma abarca procesos de control y monitoreo vinculados a generación, transmisión, almacenamiento y distribución de electricidad, además de gas, petróleo y calor. (ISO)
En la práctica, el movimiento coloca a Sungrow en una discusión que empieza a ganar peso en los procesos de compra de energéticas, operadores de red, grandes generadores, bancos y desarrolladores de proyectos storage: la seguridad digital de los activos renovables conectados.

El riesgo: inversores y baterías ya son infraestructura digital
La noticia no debe leerse solo como una certificación corporativa. El fondo es más amplio: los activos renovables se están transformando en infraestructura digital crítica.
Un inversor solar moderno no es simplemente un equipo que convierte corriente continua en corriente alterna. Es un dispositivo conectado, con software, comunicaciones, actualizaciones, monitoreo remoto, intercambio de datos y capacidad de interacción con la red. Lo mismo ocurre con los sistemas de almacenamiento, los cargadores para vehículos eléctricos, los sistemas de gestión energética y las plataformas cloud de operación.
Sungrow destaca que las certificaciones cubren precisamente ese ecosistema: inversores fotovoltaicos, sistemas de almacenamiento de energía, cargadores para vehículos eléctricos, sistemas de gestión energética y plataformas de monitorización.
Ese punto es clave para las utilities. Cuanto más crece la penetración renovable, más activos conectados participan del equilibrio del sistema eléctrico. Y cuanto más se digitaliza la operación, más relevante se vuelve la pregunta: ¿quién puede acceder a los datos?, ¿cómo se protegen las comunicaciones?, ¿qué ocurre ante una vulnerabilidad?, ¿cómo se actualiza el software?, ¿quién tiene capacidad de modificar consignas?, ¿qué controles existen para evitar manipulaciones externas?
El miedo no es solo el robo de información. En energía, el riesgo es operativo. Un incidente de ciberseguridad podría afectar la producción de una planta, alterar parámetros de inversores, modificar el comportamiento de una batería, interrumpir plataformas de monitoreo o comprometer la coordinación con la red.
Por eso la ciberseguridad empieza a entrar en el mismo nivel de análisis que la eficiencia, la garantía, la disponibilidad, la curva de degradación o el coste por MWh.
Utilities y grandes generadores: el nuevo filtro de compra
Para las energéticas y grandes generadores, las certificaciones como las obtenidas por Sungrow se están convirtiendo en herramientas para reducir riesgo.
En grandes portfolios solares y de almacenamiento, las decisiones de compra no dependen solo del CAPEX. También pesan el cumplimiento normativo, la seguridad de datos, la resiliencia operacional, la trazabilidad del software, la gestión de vulnerabilidades y la capacidad del proveedor para responder ante incidentes.
Ahí ISO/IEC 27019 tiene un valor diferencial, porque no es una norma genérica de ciberseguridad: está pensada para el sector energético y para entornos donde existen sistemas de control, monitoreo y operación de infraestructura crítica.
BSI, por su parte, trabaja el concepto de “digital trust” como una combinación de ciberseguridad, integridad de datos, privacidad y gobernanza de ecosistemas digitales. En sectores críticos, esa confianza se vuelve una condición para adoptar tecnología conectada a gran escala. (BSI)
Para Sungrow, esto permite enviar una señal comercial clara: sus soluciones no solo compiten por potencia, precio o rendimiento, sino también por cumplimiento y seguridad frente a compradores institucionales.
Ese argumento puede ser relevante en mercados donde los operadores de red, los gobiernos y los grandes compradores corporativos empiezan a exigir pruebas documentadas de ciberseguridad. También puede ayudar en licitaciones donde la evaluación técnica ya incorpora controles digitales, almacenamiento de datos, seguridad cloud o gestión de incidentes.
Storage utility scale: donde el riesgo es más sensible
El almacenamiento a gran escala es probablemente el segmento donde la ciberseguridad se vuelve más crítica.
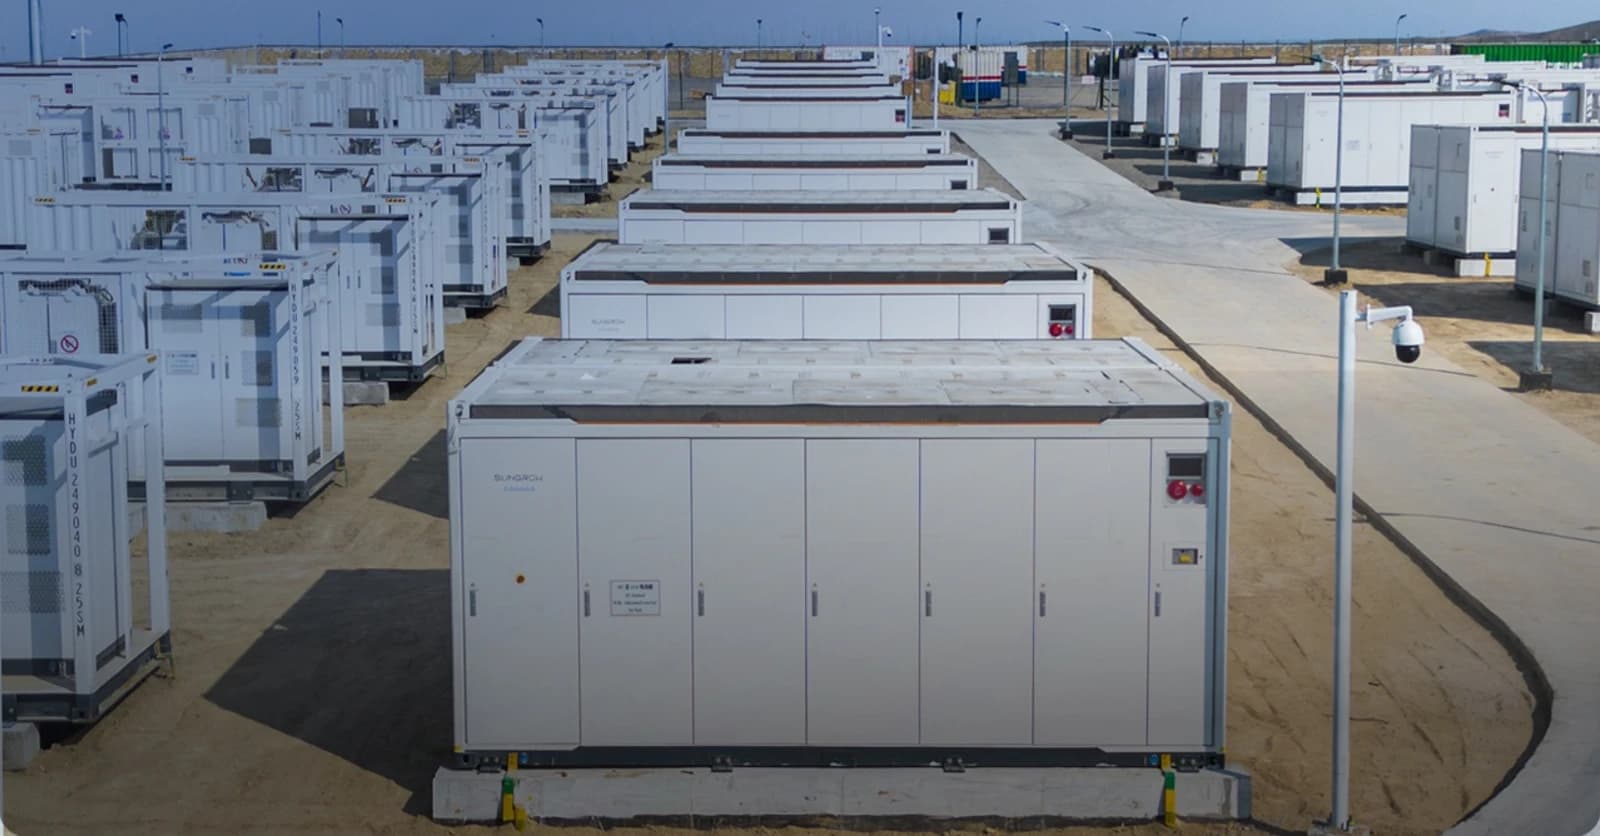
En una planta solar tradicional, el inversor ya es un elemento clave para la conexión a red. Pero en un sistema BESS utility scale, el software tiene un rol aún más sensible: decide cuándo cargar, cuándo descargar, cómo responder a señales del operador, cómo prestar servicios auxiliares, cómo participar en control de frecuencia, cómo gestionar rampas, cómo operar en eventos de red y, en algunos casos, cómo aportar funciones de grid-forming o black start.
En otras palabras, una batería no es solo un contenedor con celdas. Es un activo controlado por software, integrado a sistemas de gestión energética, plataformas de comunicación, algoritmos de despacho y protocolos de interacción con la red.
Por eso una certificación de ciberseguridad puede convertirse en ventaja competitiva para vender BESS en licitaciones sofisticadas.
Los compradores de almacenamiento ya no preguntan únicamente por capacidad en MWh, potencia en MW, garantía, degradación, refrigeración o química de batería. También preguntan por arquitectura digital, protección de datos, actualización de firmware, seguridad cloud, respuesta ante vulnerabilidades y cumplimiento normativo.
Este punto gana todavía más importancia en proyectos híbridos solar + storage, plantas que prestan servicios auxiliares o sistemas que participan en estabilidad de red. A medida que las baterías pasan de ser activos de respaldo a recursos esenciales para operar sistemas eléctricos con alta penetración renovable, la confianza digital se vuelve parte del negocio.
Europa, data centers y grandes consumidores: mercados donde puede pesar más
Este tipo de certificaciones puede abrir o facilitar oportunidades en varios frentes.
El primero es Europa, donde la regulación digital, la protección de datos y la ciberseguridad de infraestructura crítica tienen un peso creciente. Sungrow ya venía trabajando el tema: en un documento sobre prácticas de ciberseguridad para renovables en Europa, la compañía señaló que el cumplimiento regulatorio se está convirtiendo en un umbral fundamental para que los fabricantes de equipos puedan entrar en mercados internacionales, incluyendo inversores fotovoltaicos y soluciones BESS para residencial, C&I y utility scale. (SUNGROW)
El segundo frente son las utilities y operadores de red, que deben proteger activos conectados y evitar riesgos sistémicos. Allí, la certificación puede servir para reducir barreras de entrada frente a proveedores que aún no demuestran estándares equivalentes.
El tercero es el mercado de data centers, industria crítica y grandes consumidores C&I. Estos clientes suelen tener exigencias internas de compliance, continuidad operativa, privacidad y seguridad digital. Para ellos, una solución solar, storage o de carga eléctrica no puede introducir vulnerabilidades en su infraestructura.
El cuarto son las licitaciones públicas y grandes proyectos financiados, donde los bancos y asesores técnicos empiezan a mirar no solo la bancabilidad tecnológica, sino también el riesgo digital asociado a proveedores, plataformas y sistemas de control.
La lectura estratégica para Sungrow
Sungrow compite en un mercado global donde los fabricantes chinos son fuertes en escala, precio y velocidad tecnológica, pero donde en algunos mercados existen dudas sobre datos, ciberseguridad, acceso remoto y dependencia tecnológica.
Obtener certificaciones de un organismo reconocido como BSI le permite reforzar una narrativa de confianza frente a clientes institucionales. No elimina todos los debates regulatorios o geopolíticos, pero sí ofrece una base verificable: sistemas de gestión, seguridad cloud, privacidad, gestión de vulnerabilidades y controles específicos para energía.
La compañía además señala que aplica principios de “seguridad desde el diseño” y ciclo de vida de desarrollo seguro en sus procesos de producto e integración de sistemas. Ese lenguaje es cada vez más importante para compradores que quieren evitar que la ciberseguridad sea un parche posterior y no una condición incorporada desde el diseño.
Para el mercado renovable, la noticia deja una señal clara: la competencia ya no será solo por el módulo más eficiente, el inversor más barato o la batería con mejor coste por MWh. También será por quién puede demostrar que sus equipos conectados son seguros para operar infraestructura crítica.
Una nueva exigencia para vender energía renovable
La ciberseguridad no es marketing. En los próximos años puede convertirse en un filtro de entrada para vender a utilities, grandes generadores, operadores de red, data centers y proyectos BESS de gran escala.
Sungrow se adelanta a esa tendencia con certificaciones que cubren no solo protección de datos, sino también ciberseguridad específica para energía, seguridad cloud y gestión de vulnerabilidades.
Para el sector, el mensaje es contundente: las renovables ya no son solo infraestructura eléctrica. Son infraestructura eléctrica y digital. Y en ese nuevo escenario, quien quiera vender tecnología a gran escala tendrá que demostrar no solo que genera, almacena o convierte energía, sino que puede hacerlo de forma segura, controlada y confiable para el sistema eléctrico.